На тысячах Android-смартфонов обнаружили встроенный вирус — его почти невозможно удалить
Он умеет незаметно отключать защиту Google Play.
Специалисты по кибербезопасности из Bitdefender масштабную кампанию по распространению вредоносного ПО под названием Midnight Mimosa. Оно встречается на недорогих Android-смартфонах с процессорами MediaTek и встроено непосредственно в их прошивку. Это означает, что устройство может быть заражено ещё до покупки, а удалить вирус обычным способом не получится.
Вредоносное ПО находится на телефоне ещё до того, как владелец впервые его включит, и удалить его невозможно.
Адриан Михай Гозоб и Алекс Бачу
Исследователи Bitdefender
Вредоносная программа маскируется под системные компоненты Android и обладает расширенными правами. Она способна без ведома владельца устанавливать и удалять приложения, выдавать им разрешения и загружать дополнительный код из интернета. Исследователи выяснили, что таким образом на смартфоны попадает целый набор подозрительных программ — не менее 32 разновидностей.
Главная цель злоумышленников, по мнению Bitdefender, — заработок. Вредонос устанавливает приложения, которые выглядят как обычные погодные программы, блокировщики или инструменты для работы с файлами. Они показывают невидимую рекламу и имитируют нажатия на объявления, принося доход организаторам схемы. Причём некоторые способны делать это, даже когда владелец вообще не пользуется телефоном. Кроме того, заражённые устройства могут подключать к ботнетам, в том числе для проведения DDoS-атак.
Особенно любопытно, как Midnight Mimosa обходит защиту Android. Перед установкой очередного приложения вредонос временно отключает магазин Google Play, чтобы избежать проверки Play Protect, а затем включает его обратно. В результате пользователь может даже не заметить происходящего.
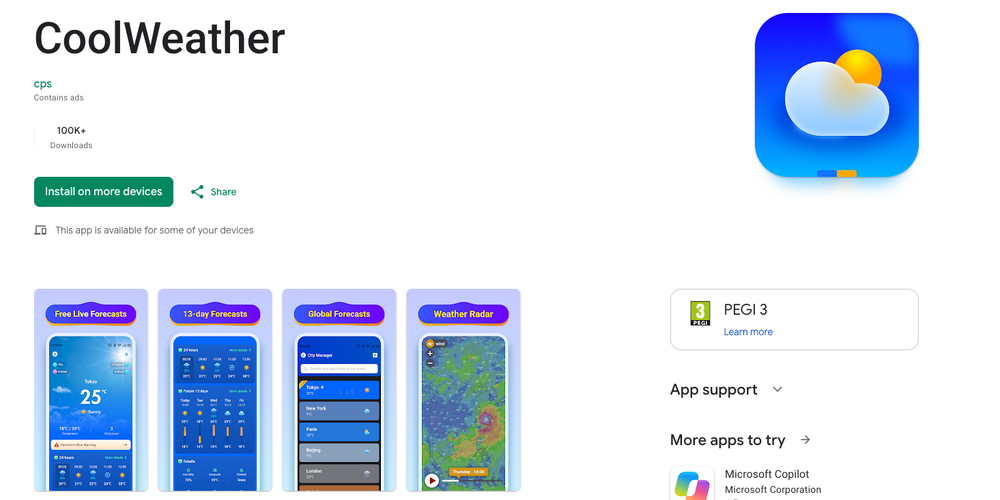
Исследователи также обнаружили 13 приложений непосредственно в Google Play, содержащих тот же вредоносный рекламный код. Среди них — программы для просмотра погоды, сканирования QR-кодов, заметок и других повседневных задач. Они обладают меньшими возможностями, чем встроенный в прошивку компонент, но тоже могут показывать рекламу без ведома пользователя.
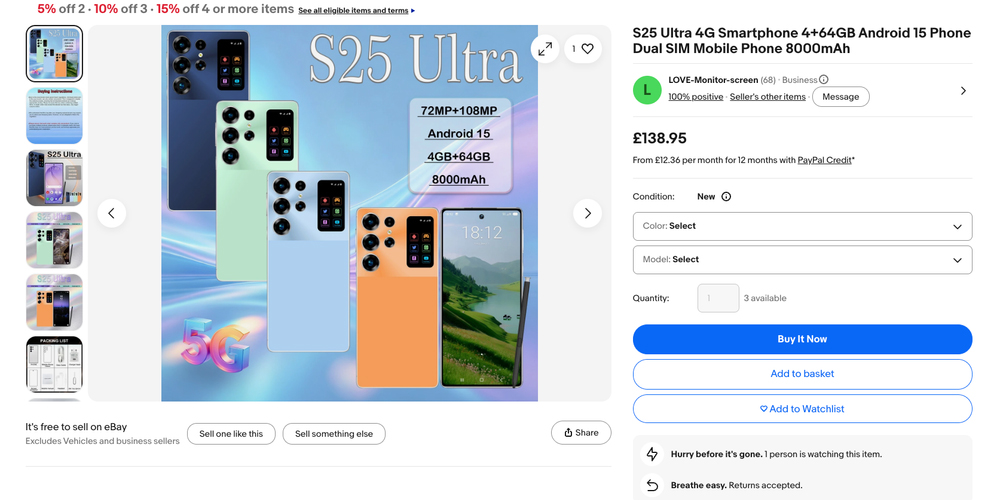
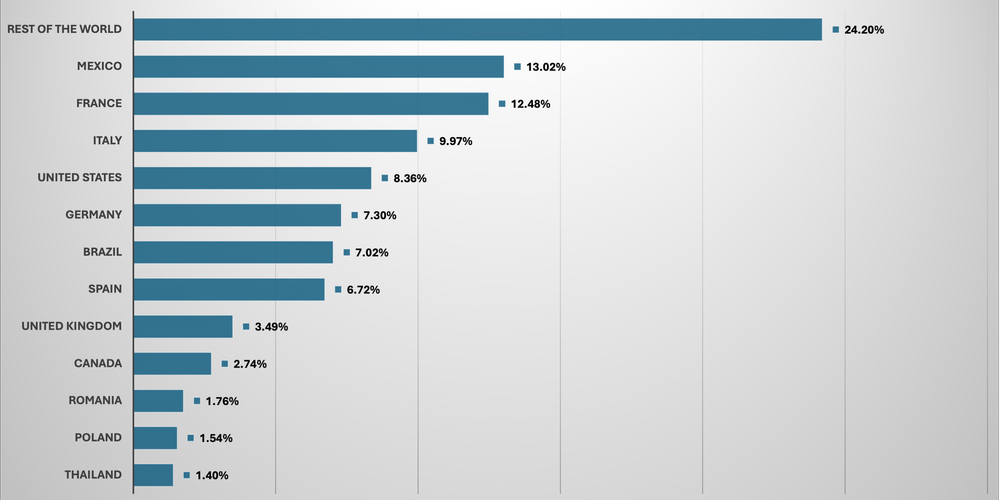
По данным Bitdefender, за последние два года Midnight Mimosa обнаружили на тысячах устройств более чем в 150 странах. Больше всего случаев зафиксировали в Мексике, Франции и Италии. В числе заражённых оказались дешёвые подделки под iPhone и Samsung Galaxy, которые продаются на маркетплейсах. В исследовании также фигурируют настоящие модели Doogee S200 X и CUBOT KINGKONG X. При этом специалисты не установили, кто именно внедряет вредоносный код в прошивки и на каком этапе производства это происходит.
Поскольку основной компонент Midnight Mimosa встроен в системный раздел Android, обычное удаление приложений не поможет. Для очистки устройства потребуется перепрошивка с использованием незаражённой системы либо отключение вредоносного компонента через ADB. Как признают в Bitdefender, для большинства владельцев дешёвых смартфонов оба варианта слишком сложны, поэтому окончательное решение проблемы зависит от производителей и продавцов устройств
Чтобы следить за важными новостями, подписывайтесь на наш канал в Telegram и группы в социальных сетях: Вк, Одноклассники, Facebook, Instagram, ТикТок.